Schützen, überwachen, im Ernstfall reagieren.
Firewalls, sichere Zugänge und Endpoint-Schutz mit ESET für Arbeitsplätze und Server. Wer mehr braucht, bekommt eine Überwachung rund um die Uhr durch ein Security Operations Center (SOC).
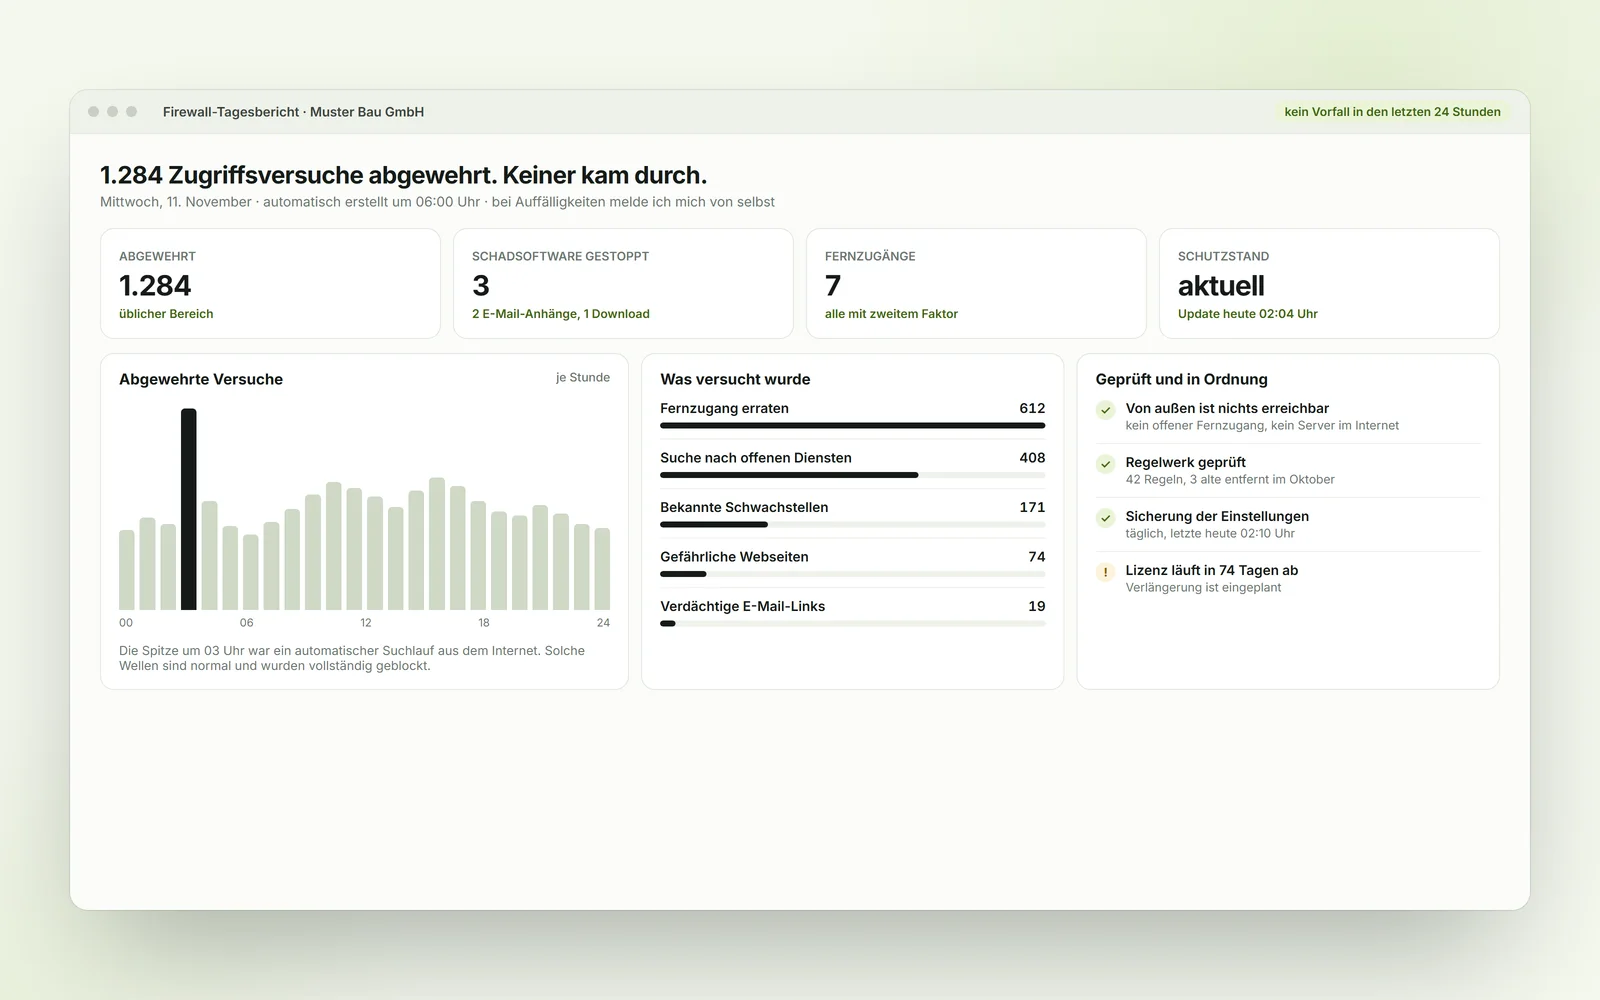
Sicherheit, die man sehen kann.
Ein Bericht zeigt, was die Firewall abgewehrt hat, was geprüft wurde und was als Nächstes ansteht.
Schutzmaßnahmen für Ihren Betrieb
Ich beginne bei den Zugängen und Systemen, deren Ausfall oder Missbrauch Ihren Betrieb am stärksten treffen würde.
Netzwerksicherheit
Büro, Gäste-WLAN, Server, Kameras und andere Geräte in Zonen trennen. Firewall-Regeln, VPN und Zugriffe von Dienstleistern gezielt begrenzen.
Schwachstellenmanagement
Internetdienste, Softwarestände und Konfigurationen regelmäßig prüfen. Funde nach Erreichbarkeit, Ausnutzbarkeit und Auswirkung auf den Betrieb priorisieren.
Konten, Zugriffe und E-Mail
Mehrfaktor-Anmeldung, getrennte Administratorkonten und klare Rollen einrichten. Phishing-Schutz sowie SPF, DKIM und DMARC für Ihre Domain einrichten.
Endpoint-Schutz mit ESET
Arbeitsplätze, Notebooks und Server werden mit ESET geschützt und zentral verwaltet. Funde, veraltete Stände und fehlende Updates sehe ich an einer Stelle. Als ESET-Partner übernehme ich Lizenzen, Einrichtung und Betrieb.
Ransomware-Vorsorge
Sicherungen getrennt schützen und die Wiederherstellung proben. Festlegen, welche Systeme nach einem Ausfall zuerst benötigt werden.
Monitoring und Reaktion
Meldungen von Firewall, Endpoint-Schutz und Sicherung laufen bei mir zusammen. Wer reagiert und was zuerst passiert, ist vorher festgelegt.
SOC: wenn jemand rund um die Uhr hinschauen soll.
Ein Virenschutz blockiert, was er kennt. Ein Security Operations Center (SOC) wertet zusätzlich aus, was auf Ihren Geräten vor sich geht, und greift ein, wenn sich ein Angriff abzeichnet. Auch nachts und am Wochenende. Die Überwachung übernimmt ein spezialisierter SOC-Anbieter. Ich binde Ihre Systeme an und bleibe Ihr Ansprechpartner vor Ort.
Auffälliges Verhalten auf Arbeitsplätzen und Servern wird laufend ausgewertet, nicht nur bekannte Schadsoftware.
Ein betroffenes Gerät wird vom Netz getrennt, bevor sich der Angriff ausbreitet.
Sie erfahren, was passiert ist, was betroffen war und was ich daraufhin ändere.
Für Betriebe mit sensiblen Daten, mit Auflagen von Kunden oder Versicherung, oder ohne eigene IT-Abteilung.
Sie sind selbst betroffen oder ein Kunde verlangt Nachweise? Ich zeige, welche technischen Maßnahmen fehlen, und setze sie um. Die rechtliche Einordnung klärt Ihr Rechtsberater.
Endpoint-Schutz und Firewall sind die Basis. Das SOC kommt dazu, wenn diese Basis steht.
Penetrationstest: unabhängig geprüft
Ein Schwachstellenscan liefert Hinweise. Ein Penetrationstest prüft, was über eine konkrete Lücke tatsächlich möglich wäre. Den Test führt ein unabhängiger Prüfer durch. Ich bereite ihn vor, begleite ihn und setze die Befunde um.
Prüfumfang freigeben
Wir halten schriftlich fest, welches Portal oder welcher Zugang geprüft werden darf, welche Testkonten verfügbar sind und wann abgebrochen wird.
Befunde nachvollziehen
Eine gezielte Prüfung untersucht, ob sich ein Fund praktisch ausnutzen lässt. Beim Kundenportal kann das etwa der Zugriff auf Daten eines anderen Testkontos sein.
Lücke beheben und nachprüfen
Sie erhalten nachvollziehbare Befunde und priorisierte Maßnahmen. Nach der Behebung wird nachgeprüft, ob die Lücke geschlossen ist.
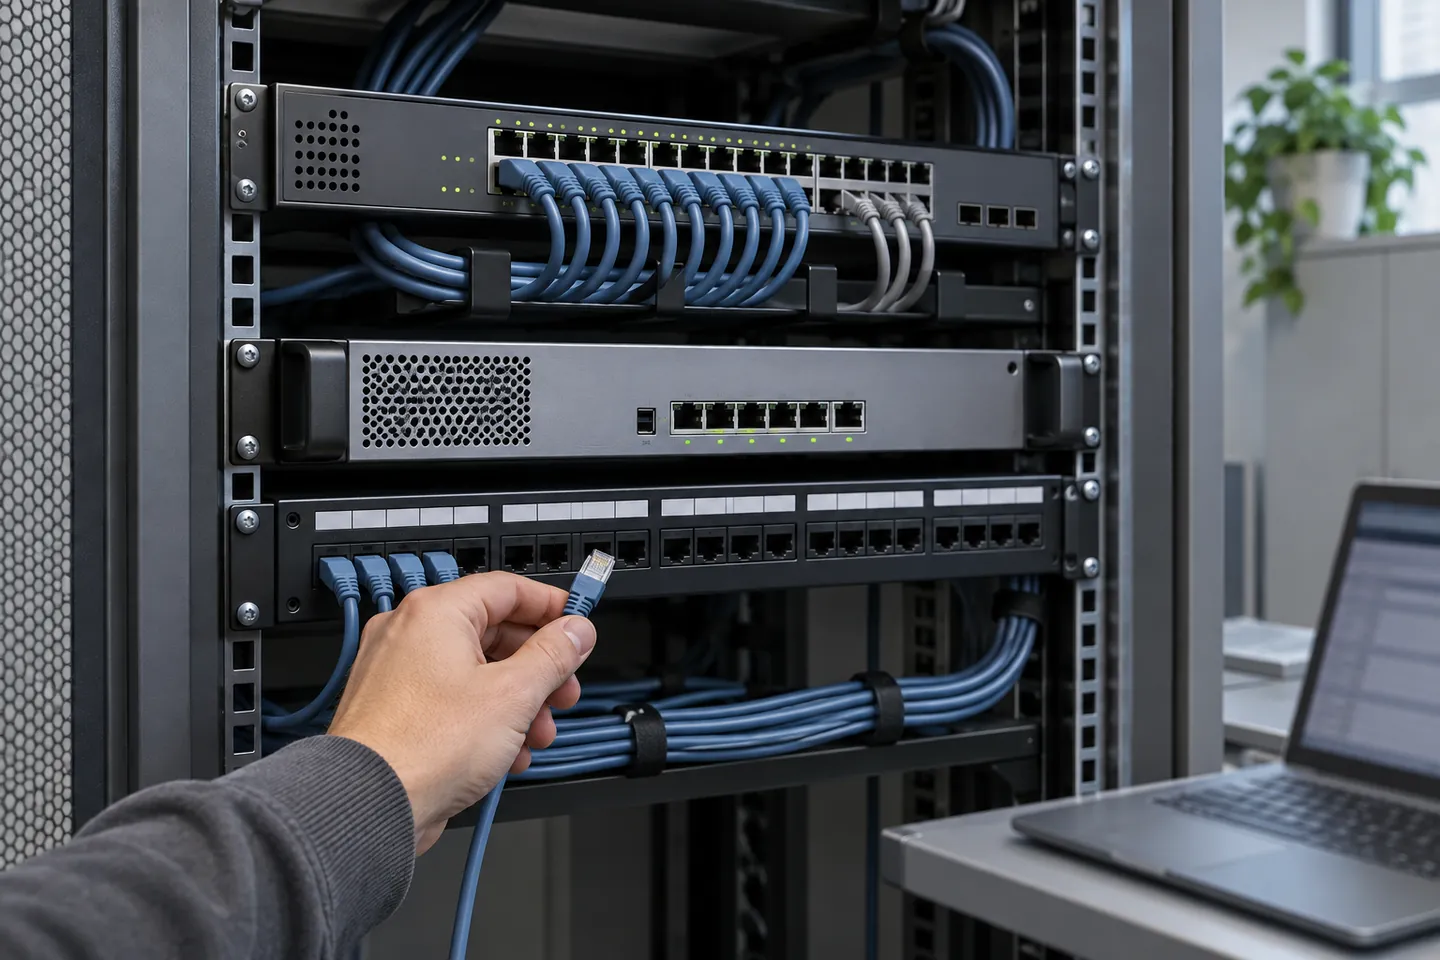
Beispiel aus der Netzwerkplanung
In einem Büro werden Gäste-WLAN, Arbeitsplätze und Server getrennt. Gäste erhalten Internetzugang. Nur berechtigte Arbeitsplätze erreichen die benötigten Serverdienste. Die Regeln werden dokumentiert und mit Testgeräten überprüft.
Ablauf für Server und Netzwerk ansehenDas wurde bereits abgesichert.
Drei Beispiele aus Projekten, ohne Kundennamen.
Barracuda-Firewalls aktuell halten
Die Barracuda-Firewalls mehrerer Kunden wurden in Wartungsfenstern auf die aktuelle Version gehoben. Vorher gesichert, danach geprüft.
FortiGate für Hotel und Fahrschule
FortiGate-Firewalls in einem Hotel und einer Fahrschule betreue ich laufend: Firmware, Regeln und VPN-Zugänge.
Firmen-Website bereinigt
Bei der Übernahme einer Website wurden ein manipuliertes Plugin entfernt, alte Administratorkonten gelöscht und eine Firewall eingerichtet.
Ein Backup ist erst gut, wenn die Wiederherstellung funktioniert.
Ich sichere Server, virtuelle Maschinen und Microsoft 365 mit Veeam und Synology nach der 3-2-1-Regel. Und ich prüfe regelmäßig, ob sich Daten und Dienste wirklich wiederherstellen lassen.
So sichere ich Ihre Daten.
Drei Kopien auf zwei verschiedenen Speichern, eine davon außer Haus. Die Wiederherstellung wird regelmäßig getestet.
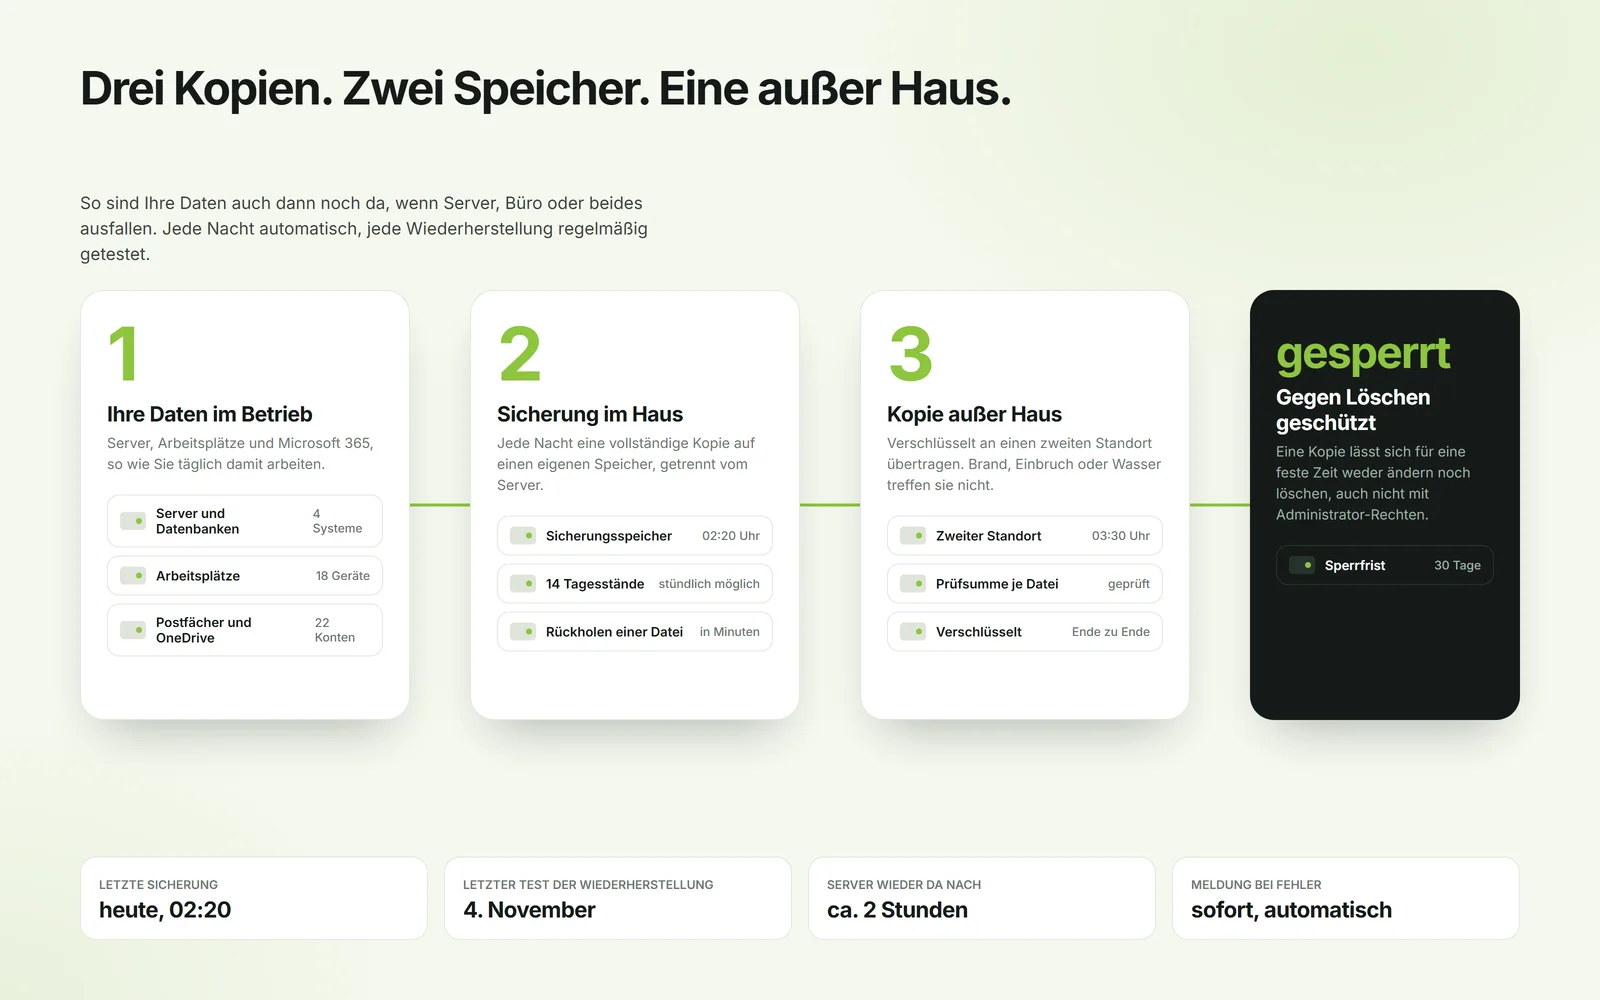
Mehr als ein grünes Häkchen im Sicherungsjob.
Datenmenge, Aufbewahrung, Verschlüsselung, Offsite-Kopie und Restore-Zeit werden passend zur Kritikalität Ihrer Systeme abgestimmt.
Virtuelle und physische Server mit Veeam sichern, samt Datenbanken und Anwendungen.
Exchange, OneDrive, SharePoint und Teams unabhängig von der Cloud-Plattform sichern.
Synology-Systeme, Freigaben und Berechtigungen mit geeigneter Versionierung schützen.
Eine Kopie liegt getrennt vom Betrieb, auf einer zweiten Synology oder im Rechenzentrum. Wo nötig unveränderbar, damit Ransomware sie nicht verschlüsseln kann.
Dateien, Postfächer, virtuelle Maschinen und zentrale Dienste kontrolliert zurückspielen.
Prioritäten, Zuständigkeiten und erste Schritte für den Wiederanlauf dokumentieren.
Typische Backup- und Recovery-Projekte.
Von der einzelnen NAS-Sicherung bis zur Wiederanlaufplanung für eine komplette Serverlandschaft wird die Lösung am tatsächlichen Ausfallrisiko ausgerichtet.
Backup neu aufbauen
Unklare Jobs, zu kurze Aufbewahrung und fehlende externe Kopien strukturiert ablösen.
Microsoft 365 absichern
Cloud-Postfächer und Dateien unabhängig sichern und granular wiederherstellen.
Ransomware-Folgen begrenzen
Getrennte Kopien, an die ein Angreifer nicht herankommt, und ein geübter Ablauf für die Wiederherstellung.
Wiederanlauf testen
Kritische Server und Dienste in einer kontrollierten Probe wiederherstellen.
Womit ich arbeite
Produkte, die bei meinen Kunden im Einsatz sind. Für ESET bin ich Partner.
 Barracuda
 Microsoft 365
 Ubiquiti UniFi
 Synology
 Proxmox